Executive Lunch Factum × Cato Networks: así se protege una empresa en la era de la IA
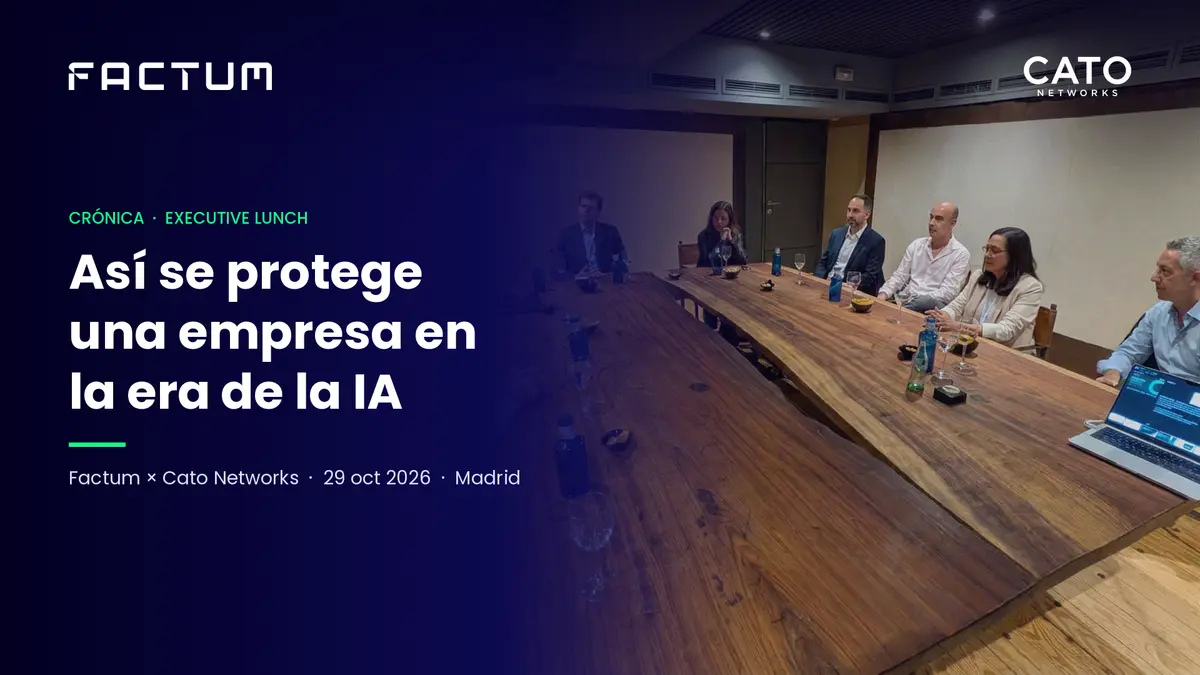
El 29 de octubre, Factum y CATO Networks reunieron en el Restaurante Rubaiyat de Madrid a un grupo reducido de directivos de tecnología y ciberseguridad con una pregunta sobre la mesa: cómo proteger la empresa ahora que la IA está en todas partes, desde el chat que usa un empleado hasta el agente que actúa por su cuenta.
En los años 90, proteger una empresa requería dos piezas: un firewall y un antivirus. Después llegó una tercera, la VPN, cuando empezamos a conectarnos a la oficina desde casa. Hoy, cualquier búsqueda de fabricantes de ciberseguridad devuelve más de mil nombres, y a esa lista se suma un reto nuevo: la inteligencia artificial.
Con ese contraste arrancó el Executive Lunch «Cómo protegerte frente a la IA», un formato pensado para conversar entre iguales. En la mesa se sentaron CIO, CTO y responsables de IT, ciberseguridad e innovación de empresas de sectores tan distintos como automoción, servicios legales, inversión, educación, agroalimentación, distribución tecnológica y marketing. Distintos negocios, una misma inquietud: aprovechar la IA con la tranquilidad de tenerla bajo control.
De muchos fabricantes a una sola plataforma
La sesión, conducida por Ángel Arias, de CATO Networks, junto a Andrés Melguizo de Factum, empezó por la historia de Shlomo Kramer: creador del primer firewall comercial con Check Point y fundador después de Imperva y de Cato Networks. Su idea era sencilla: si las aplicaciones y los usuarios están en cualquier parte, la seguridad también tiene que estar en la nube y en una sola plataforma. Firewall, control de navegación, SD-WAN, CASB, DLP y ahora seguridad de la IA, gestionados desde una única consola.
Cato destacó tres señas de identidad de su arquitectura. Es nativa en la nube, con un sistema operativo propio construido desde cero. Inspecciona el tráfico una sola vez y aplica todas las políticas en ese único paso, lo que mantiene el rendimiento de las aplicaciones. Y se apoya en una red troncal privada de más de 100 centros de datos propios conectados con operadores tier 1. Como ejemplo de resiliencia, el ponente recordó que el día del apagón el punto de presencia de Madrid siguió dando servicio las 24 horas.
Tres frentes para gobernar la IA
El corazón del encuentro fue la seguridad de la IA, organizada en tres frentes:
1. La IA que usan los empleados. ChatGPT, Copilot, Gemini y decenas de aplicaciones más. La plataforma descubre qué herramientas se están usando, detecta si un prompt incluye datos sensibles (una nómina, un número de cuenta, un currículum) y decide en tiempo real si permitirlo, bloquearlo o anonimizar los campos clave antes de enviarlo.
2. Las aplicaciones de IA desarrolladas en casa. Cada vez más empresas crean sus propios asistentes con documentación interna. Cato inspecciona esas interacciones en línea para frenar intentos de prompt injection o SQL injection y deja una auditoría completa de lo que ocurre.
3. La IA agéntica. Fue el frente que más debate generó. Herramientas como Claude Code, Codex o Copilot Studio razonan, buscan alternativas y ejecutan acciones con los permisos del usuario. Desde la consola se puede ver qué agentes se usan, qué skills y servidores MCP invocan y si cada llamada está autorizada.
La conversación en la mesa
El formato reducido convirtió la sesión en un intercambio de experiencias muy concretas. Los asistentes hablaron del shadow AI que aparece cuando se usan cuentas personales para ahorrar licencias, del equilibrio entre medir el uso de la IA y respetar la privacidad del empleado, y de la importancia de que tecnología, compliance y recursos humanos decidan juntos. También salió el Reglamento Europeo de IA y su clasificación de usos de alto riesgo, como el cribado de currículums.
Sobre los agentes, la mesa llegó a una conclusión compartida: la clave está en compartimentar bien los permisos. Un agente puede hacer, como mucho, lo que su usuario tiene permitido, así que el mínimo privilegio se convierte en la primera línea de defensa.
Una consola para ver y actuar
La demo cerró la parte técnica con el panel de IA de Cato: usuarios y agentes más activos, aplicaciones en uso, fugas de información detectadas y un mapeo de cumplimiento frente a GDPR, ISO 27001, NIS2 y los marcos MITRE ATT&CK y ATLAS. El asistente de IA de la propia consola propone la corrección cuando detecta una regla mal configurada, y el técnico solo tiene que revisarla y aplicarla.
Después, la conversación siguió en la comida, donde cada asistente compartió cómo está abordando la IA en su organización y qué pasos quiere dar en los próximos meses.
Tres ideas para llevarse
- Visibilidad primero. Saber qué herramientas de IA se usan en la empresa es el punto de partida de cualquier política.
- Proteger el dato, no solo la aplicación. Controlar qué información viaja en cada prompt permite usar la IA con confianza.
- Mínimo privilegio para los agentes. Definir bien los permisos de cada usuario es la mejor forma de que los agentes trabajen con seguridad.
Seguimos la conversación
Este Executive Lunch abre una serie de encuentros con los que Factum quiere acercar a los responsables de IT respuestas prácticas a los retos de seguridad de hoy. Gracias a todos los asistentes y a Cato Networks por una tarde de conversación tan rica.
Si quieres saber cómo aplicar este enfoque en tu organización, habla con nuestro equipo.